













حوكمة الأمن السيبراني في الفعاليّات الكبرى والأمن القومي: دراسة تحليليّة مقارنة

مقدّمة
لم يعد مفهوم "أمن الفعاليات الكبرى"، مقتصراً على الأبعاد الماديّة واللوجستيّة التقليديّة، بل بات يشكّل امتداداً حيوياً للأمن القومي والسيادة الرقميّة للدول. وفي هذا السياق، يأتي التوجّه الأمريكي نحو الاتكال على الوكالات والأجهزة السيبرانيّة الرسميّة، لتأمين المنشآت الرياضيّة والمباريات الكبرى تعبيراً عن عقيدة أمنيّة راسخة تعتبر الفضاء السيبراني جبهة أساسيّة لصون رفاه المجتمع واستقراره الاقتصادي والسيادي. فالولايات المتحدة، التي لطالما أدرجت الأمن الرقمي في صلب استراتيجيات أمنها القومي، تنظر الى هذه الفعاليات أيضا، باعتبارها بنى تحتيّة حيويّة مؤقّتة، تتطلّب أعلى درجات التحصين ضدّ التهديدات السيبرانيّة المتقدّمة المستمرّة (APTs).
ويلتقي هذا التوجّه الموضوعي مع نماذج دوليّة أخرى واجهت التحديات ذاتها، حيث قدّمت فرنسا نموذجاً استباقياًّ مكثّفاً خلال استضافتها لدورة الألعاب الأولمبية (باريس 2024)، عبر الوكالة الوطنيّة لأمن نظم المعلومات (ANSSI). ويطرح هذا التشابه في المقاربات بين القوى الكبرى، إشكاليّة قانونيّة وتشريعيّة معقّدة تتعلّق بـ "الحوكمة المشتركة". فمعظم هذه المنشآت والفعاليات تُدار وتملك من قبل القطاع الخاص، الأمر الذي يؤسّس لنوع من النزاع التشريعي بين مقتضيات السيادة والأمن القومي اللذين يخوّلان الأجهزة الرسميّة فرض الرقابة والتدخّل، وبين مبادئ حماية الملكيّة الخاصّة، وسريّة البيانات التجاريّة، وحدود المسؤوليّة المدنيّة للشركات المشغلة.
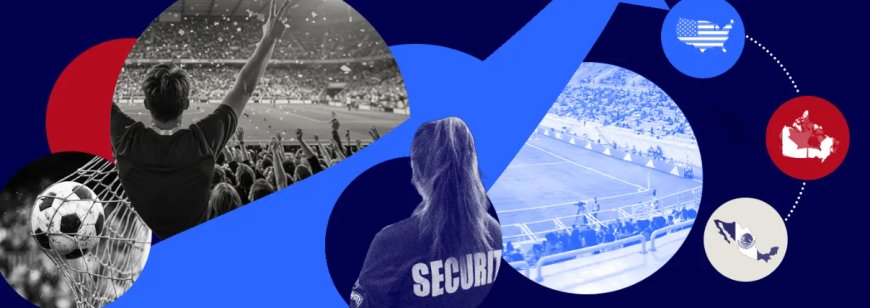
وتتجسّد هذه العقيدة الأمنيّة الشاملة بشكل واضح، في الخطط الاستباقيّة التي وضعتها الولايات المتّحدة لتأمين بطولة كأس العالم لكرة القدم. فبالنظر إلى الاتساع الجغرافي غير المسبوق للبطولة، بادرت الحكومة الأمريكية إلى تشكيل قوّة مهام تابعة للبيت الأبيض لإدارة التنسيق الفيدرالي، بالتوازي مع تخصيص وكالة إدارة الطوارئ الفيدراليّة (FEMA) ، مئات الملايين من الدولارات لدعم المدن المستضيفة سيبرانياًّ ولوجستياً. وتعمل وكالة الأمن السيبراني وأمن البنية التحتيّة (CISA)، ومكتب التحقيقات الفيدرالي (FBI)، بالتعاون مع الشركاء المحليين والقطاع الخاص، على تنفيذ محاكاة واختبارات دوريّة لمواجهة سيناريوهات معقّدة تشمل اختراقات أنظمة الهويّة الرقميّة، وبوابات التذاكر وسلاسل الإمداد.
المخاطر السيبرانيّة
إنّ هذا الاستنفار السيادي يهدف إلى مواجهة حزمة مركّبة من المخاطر والتهديدات الهجينة، والتي يمكن تفكيكها على ثلاثة مستويات رئيسيّة:
- المخاطر على مستوى الأفراد (المشجّعون والبعثات):
يتحوّل الافراد المشاركون في كأس العالم إلى أهداف رئيسية للجرائم السيبرانية التي تتوخى جني الاموال، وتشمل الهندسة الاجتماعية، وحملات التصيّد فائقة الدقّة (Phishing) القائمة على الذكاء الاصطناعي التوليدي لسرقة حسابات الدخول الرقميّة (Credential\ Harvesting). علاوة على مخاطر اختراق الهويّات البيومتريّة، عبر التطبيقات الرسميّة للبطولة، واستغلال شبكات الـ Wi-Fi المزيّفة (Evil\ Twins) حول الملاعب، لاعتراض حركة البيانات وسرقة بطاقات الائتمان.
- المخاطر على مستوى الدول (السيادة والاستقرار):
تتجاوز المخاطر الحدود الفردية لتستهدف ضرب السمعة السيادية للبلد المضيف. ويتم ذلك عبر هجمات حجب الخدمة الموزعة (DDoS)، والموجهة جيوسياسياً لشل منصات البث التلفزيوني العالمي ونظم النقل الذكية، أو عبر برمجيات الفدية (Ransomware)، التي تستهدف تشفير أنظمة التشغيل الحيوية للملاعب (كالكهرباء والاتصالات)، وصولاً إلى حملات التضليل الممنهجة (Disinformation)، عبر اختراق الشاشات الذكية لبث أخبار كاذبة تحدث هلعاً وتدافعاً جماهيرياً.
- الفرص الجاذبة للتنظيمات الإرهابية وتدابير مكافحتها:
بالإضافة الى ذلك، تمثّل هذه الفعاليّات بيئة مثالية للإرهاب، لاسيما على مستوى تعظيم الأثر الإعلامي لعملياته. وتتنوع هذه الفرص بين التجنيد والاستقطاب الرقمي المتزامن، عبر مجتمعات الألعاب والمنصات المشفرة، والإرهاب الهجين باستخدام الطائرات المسيرة (Drones) الموجهة، أو عبر استغلال الثغرات الرقمية للولوج المادي وتجاوز البوابات الأمنية.
ولمواجهة هذه التهديدات الإرهابية المتقاطعة، وظّفت الولايات المتحدة نموذج "الدفاع الشامل المتكامل" عبر تدابير تشريعيّة وتقنيّة صارمة، حيث جرى تفعيل فرق عمل مشتركة لمكافحة الإرهاب (JTTFs)، تدمج خبراء ميدانيين بمحللي بيانات سيبرانية داخل مراكز عمليات لحظية. وتتكامل هذه الجهود مع نشر منظومات متطورة مضادة للدرونز (Counter-UAS)، وتفويض مكتب مكافحة المتفجّرات التابع لـ CISA (Office\ for\ Bombing\ Prevention) لتدريب السلطات المحلية على رصد العبوات المبتكرة (IEDs)، بالتوازي مع محاكاة الاختراق السيبراني للأنظمة الحيوية. وأخيراً، يتم تشغيل خوارزميات رصد استباقي لتحليل الشبكة المظلمة (Dark\ Web) لإحباط مؤشرات التطرف الرقمية في مهدها.
أبعاد التعاون الدولي والتشبيك العابر للحدود:
لم تقتصر الجهود السيادية على النطاق الداخلي، بل امتدت لتشمل صياغة أطر متطورة للتعاون الدولي العابر للحدود، فالطبيعة اللامركزية للتهديدات الرقمية (Borderless\ Threats) فرضت بناء شراكات استخباراتية وعملياتية وثيقة. وتتجلى هذه الإجراءات في تفعيل بروتوكولات التشارك اللحظي للمعلومات، عبر تحالف "العيون الخمس" [1](Five\ Eyes) لمشاركة المؤشرات التقنية للاختراق (IoCs)، وإنشاء مراكز تنسيق مشتركة بالتعاون مع منظمة الأنتربول (Interpol)، والوكالات الأمنية للدول المشاركة، لتتبع الأنشطة السيبرانية المشبوهة وإحباط حملات الاحتيال الدولية في مهدها.
وبالتوازي مع ذلك، تم إرساء نمط جديد من "الدبلوماسية السيبرانية"، من خلال إبرام اتفاقيات أمنية تشغيلية مع عمالقة التكنولوجيا والشركات العابرة للقارات المشغلة للبنى التحتية السحابية وشبكات الاتصالات الدولية، بهدف توفير خط دفاع استباقي يضمن سلامة التدفقات الرقمية وبث الفعاليات على مستوى العالم، ويحول دون استغلال المجموعات التخريبية للفراغات التشريعية بين الدول.
تقاطع الذكاء الاصطناعي وتدفق البيانات مع التنازع التشريعي الدولي:
وفي عمق هذه المنظومة الدفاعيّة المستحدثة، يبرز الدور المحوري للذكاء الاصطناعي، كأداة تشغيليّة فائقة القدرة في معالجة وتحليل التدفّقات الهائلة للبيانات الشخصيّة للمسافرين. حيث تلزم التشريعات الأمريكيّة شركات الطيران العالمية العاملة والمتّجهة إلى أراضيها بمشاركة سجلّات أسماء الركاب (PNR – Passenger\ Name\ Record)، ومعلومات المسافرين المسبقة (API – Advance\ Passenger\ Information)، مع وزارة الأمن الداخلي الأمريكيّة (DHS)، قبل إقلاع الرحلات بمدّة زمنيّة محدّدة. وتتضمّن هذه البيانات تفاصيل دقيقة تشمل الهويّات البيومتريّة، مسارات السفر، طرق الدفع، ووسائل الاتصال.
وتتجلّى حوكمة الذكاء الاصطناعي هنا، في الانتقال من الفحص اليدوي أو البرمجي التقليدي إلى "التحليل التنبؤي والاستباقي" (Predictive\ Analysis)، حيث تقوم خوارزميات التعلّم الآلي المعقّدة بمسح البيانات الحيويّة ومطابقتها فوريّاً، مع قوائم المراقبة الدوليّة والمحليّة، وبناء نماذج سلوكيّة لتقييم المخاطر وتحديد المسافرين "عالي الخطورة" قبل وصولهم إلى المنافذ الحدوديّة. وعلى الرغم من النجاح الذي سجّله هذا النهج، في تعزيز الأمن الوقائي للفعاليات الكبرى ككأس العالم، إلا أنه يصطدم مباشرة باختلافات بنيويّة ونزاعات تشريعيّة حادّة بين المنظومتين الأمريكيّة والأوروبيّة على مستويين رئيسيين:
أوّلاً: الاختلاف في أنظمة حماية البيانات:
تتبنّى أوروپا فلسفة حقوقيّة صارمة تتجسّد في النظام الأوروبي العام لحماية البيانات (GDPR)، والذي يعتبر خصوصيّة البيانات حقاً أساسيّاً ولصيقاً بالإنسان، لا يمكن المساس به إلا في أضيق الحدود وبموجب رقابة قضائيّة مستقلّة، حيث يحظر نقل بيانات مواطني الاتحاد خارج حدوده دون ضمانات أمنيّة متكافئة. في المقابل، تقوم المقاربة الأمريكيّة على مذهب "الأمن القومي الاستباقي"، ونفعيّة السوق الذاتيّة، حيث تمنح قوانينها (مثل قانون المراقبة الاستخباراتيّة الخارجيّة FISA)، الأجهزة الأمنيّة الفيدراليّة صلاحيات واسعة للوصول إلى البيانات، بذريعة منع التهديدات قبل وقوعها. ويضع هذا الاختلاف شركات الطيران والمشغّلين في معضلة امتثال قانوني مزدوج ومتناقض بين سيادتين تشريعيتين.
ثانياً: تباين أطر تنظيم الذكاء الاصطناعي:
يظهر الانقسام الدولي بشكل جلي في آليات حوكمة الذكاء الاصطناعي، حيث أقرّ الاتحاد الأوروبي "قانون الذكاء الاصطناعي" (EU\ AI\ Act) القائم على تصنيف المخاطر، والذي يفرض حظراً صارماً على تقنيّات معيّنة مثل "التصنيف البيومتري الجماعي غير المقيد" أو أنظمة "التنصيت والمراقبة التنبؤية القائمة على السلوك" دون إذن قضائي واضح. بالمقابل، تعتمد الولايات المتحدة على إطار تنظيمي أكثر مرونة، يركز على الابتكار وإدارة المخاطر الطوعية (مثل المراسيم التنفيذيّة الصادرة عن البيت الأبيض وإرشادات معهد NIST)، ممّا يتيح للأجهزة الفيدراليّة هوامش أوسع لاستخدام الخوارزميات التنبؤية في فحص الجماهير والركاب. هذا التباين التنظيمي يعزّز معضلات "التحيّز الخوارزمي" (Algorithmic\ Bias) وظاهرة "الصندوق الأسود" (Black\ Box)، حيث يمكن أن تؤدّي التقييمات التنبؤيّة الذاتيّة والغامضة للآلة، إلى انتهاك الحقّ في التنقّل والحريّات المدنيّة للأفراد العابرين للحدود.
source: recordedfuture.com/blog/2026-fifa-world-cup-cyber-physical-threats-security-guide
المأزق الدستوري وفلسفة التنازع الأطلسي: التصادم بين النفعيّة الأمنيّة والمعياريّة الحقوقيّة
يضع التلازم البنيوي بين تقنيّات الذكاء الاصطناعي والتدفّقات الضّخمة لبيانات المسافرين، المنظومة القانونيّة الدوليّة أمام مأزق دستوري يتجاوز حدود التعارض الإجرائي، ليتغلغل في عمق التنازع الفلسفي بين مدرستين تشريعيتين على ضفّتي الأطلسي. ويتمثّل هذا الصدام في المواجهة المعياريّة المباشرة بين "مذهب الأمن القومي الاستباقي النفعي" (Utilitarian\ Proactive\ National\ Security\ Doctrine) الذي تقوده الولايات المتحدة الأمريكية، وبين "المقاربة المعياريّة الحقوقيّة" (Rights-Based\ Approach) التي يتبنّاها الاتحاد الأوروبي.
وتحتلّ البيانات الشخصيّة للمسافرين، مثل سجلّات أسماء الركاب (PNR) ومعلومات المسافرين المسبقة (API)، موقع الصدارة في هذا النزاع، حيث تلزم التشريعات الأمريكيّة الناقلين الجويّين بمشاركتها مع وزارة الأمن الداخلي (DHS) لغايات التنميط التنبؤي وفحص الحشود خوارزمياً، قبل عبور الحدود. ويترجم هذا الإجراء الوقائي عملياًّ، الصراع حول المبادئ الدستوريّة العليا، والذي يمكن تفكيك أبعاده القانونيّة عبر ثلاثة محاور رئيسيّة:
أولاً: الصدام الفلسفي بين المنفعة الجماعيّة والحقوق المُطلقة
ترتكز العقيدة الأمنيّة الأمريكيّة في جوهرها على الفلسفة النفعيّة (Utilitarianism) المنحدرة فقهيّاً من أفكار "جيرمي بنثام"، حيث تُسوّغ الخوارزميات معالجة البيانات الشخصيّة استناداً إلى قاعدة تفوق المصلحة العامة؛ وهي فلسفة تمنح "تأمين المجتمع ككلّ" مشروعيّة دستوريّة تتقدّم على حساب تقييد حقوق الأفراد وحريّاتهم الرقميّة، معتبرةً التنميط الاستباقي واختراق الخصوصيّة مجرّد أدوات وقائيّة ضروريّة لتحييد المخاطر قبل تشكلّها المادي.
في المقابل، ينطلق الفقه القانوني الأوروبي، المتجسّد في النظام العام لحماية البيانات (GDPR) ومبادئ المحكمة الأوروبيّة لحقوق الإنسان، من مقاربة معياريّة تعتبر الحقّ في الخصوصيّة وحرمة البيانات الشخصيّة حقوقاً أساسيّة لصيقة بالذات البشريّة (Inherent\ Rights) ولها قيمة دستوريّة مُطلقة. وبموجب هذه الرؤية الكانطية (نسبة إلى إيمانويل كانط)، لا يجوز إخضاع الكرامة الرقميّة للفرد لحسابات المنفعة والموازنات الأمنيّة، أو معاملة الإنسان كوسيلة تقنيّة لتحقيق غاية أمنيّة جماعيّة، إلا في أضيق الحدود وضمن معايير الضرورة والتناسب الدستوري وبغطاء من الرقابة القضائيّة الصارمة (Judicial\ Oversight).
ثانياً: أزمة الصلاحيّة القضائيّة وتنازع القوانين العابر للحدود (Conflict\ of\ Laws)
يفرز هذا التباين الفلسفي تداعيات إجرائيّة حادّة على مستوى القانون الدولي الخاص وقواعد الامتثال، حيث تصطدم المادّة 48 من الـقانون الأوروبي لحماية البيانات، والتي تُحظّر صراحةً على المؤسّسات الخاضعة للصلاحيّة الأوروبيّة نقل البيانات الشخصية إلى سلطات إداريّة أو أمنيّة أجنبيّة خارج إطار الاتفاقيّات الدوليّة كمعاهدات المساعدة القانونيّة المتبادلة، مع القوانين الفيدراليّة الأمريكيّة (مثل المادة 702 من قانون المراقبة الاستخباراتيّة الخارجيّة FISA وقانون CLOUD\ Act) حيث تلزم هذه التشريعات شركات الطيران والتشغيل العالمية، بتقديم تلك البيانات تحت طائلة فرض عقوبات ماليّة جسيمة أو المنع من الهبوط والعبور. ويضع هذا التعارض الحادّ الجهات الاقتصاديّة المعنيّة، في مأزق "الامتثال المزدوج المتناقض" (Contradictory\ Dual\ Compliance)، حيث يصبح الانصياع للمقتضيات الأمنيّة الأمريكيّة خرقاً جسيما للسيادة التشريعية الأوروبية، والعكس صحيح.
ثالثاً: إشكاليّة "خصخصة إنفاذ القانون" وغياب الضمانات الإجرائيّة
مع هذا النموذج الاستباقي تتحوّل شركات الطيران والجهات الخاصّة المشغّلة للمنافذ والمنشآت، إلى أدوات لإنفاذ السياسات الأمنيّة للدول عبر الفحص الخوارزمي، ممّا يحدث تحوّلاً جوهريّاً في قواعد القانون الإداري والمسؤوليّة التقصيريّة. وهنا، يبرز نزاع قانوني معقّد، حول تحديد المسؤوليّة عند وقوع "تحيّز خوارزمي" (Algorithmic\ Bias) يؤدّي إلى تصنيف مسافر بريء، أو إلى منعه من العبور، بناءً على مؤشّرات مشفّرة وضعتها الدولة ونفّذتها جهّة خاصّة.
ويقترن ذلك، بغياب الضمانات الإجرائيّة وحقّ التقاضي؛ فبينما تُحظّر المادّة 22 من الـقانون الأوروبي لحماية البيانات، اتخاذ قرارات قانونيّة أو سياديّة بحق الأفراد بناءً على معالجة مُؤتمَتة بالكامل دون رقابة بشريّة فاعلة، (Human-in-the-loop)، وتمنح الفرد "الحقّ في التفسير"، تفتقر البيئة التشريعيّة الأمنيّة الأمريكيّة لضمانات مماثلة، مما يترك الأفراد ضحايا لمنظومات "الصندوق الأسود" (Black\ Box)، دون وسائل قانونيّة واضحة تمكّنهم من اللجوء الى العدالة، تعطيهم حقّ الطعن في شرعيّة القرار الآلي الصادر بحقّهم.
خلاصة
تأسيساً على ما تقدّم، يبدو واضحًا أنّ حوكمة الأمن السيبراني، في الفعاليّات الدوليّة الكبرى، لم تعد مجرّد ترف تقني أو إجراء تنظيمي محلّي، بل غدت جبهة اشتباك معياريّة تمسّ صلب القانون الدولي العام والقانون الدستوري، وأنّ التحوّل نحو الملاعب الذكيّة، ونُظُم المُراقبة التنبؤيّة القائمة على الذكاء الاصطناعي، قد فرض نمطاً من "الاستنفار السيادي" الذي تتداخل فيه صلاحيّات الدولة مع مصالح القطاع الخاص، وتتقاطع فيه ضرورات مكافحة الإرهاب العابر للحدود مع الحقوق الأساسيّة للأفراد.
وقد أصبح جليًّا، أنّ الإشكاليّة الحقيقيّة لا تكمن في القدرة الفنّية على حماية الأنظمة الحيويّة، بل في التنازع الفلسفي والتشريعي الحادّ بين "مذهب الأمن القومي الاستباقي النفعي" و"المقاربة المعياريّة الحقوقيّة"؛ وهو تنازع يفرز مآزق قانونيّة معقّدة تتعلّق بخصخصة إنفاذ القانون، وتنازع الصلاحيّات القضائيّة العابرة للأطلسي، وغياب الضمانات الإجرائية للتقاضي في مواجهة القرارات المُؤَتمَتة.
بناءً عليه، بات من الملحّ، الانتقال من مقاربات الأمن الأحاديّة، إلى صياغة "نموذج تنظيمي وتشريعي دولي موحّد"؛ يوازن بين سلطة الدولة السياديّة على مستوى مكافحة وتحييد المخاطر السيبرانيّة، وبين استقلاليّة القطاع الخاص وحماية البيانات الشخصيّة. فلقد أصبح من الثابت، أنّ صون الاستقرار العام والهيبة التنظيميّة للدول في الفعاليّات المستقبليّة باتا مشروطين بمدى القدرة على إرساء حوكمة رقميّة مرِنة، تضمن تفعيل آليات الدفاع السيبراني المُشترك، دون المساس بالبنية القانونيّة للحقوق والحريّات، ودون التعرّض لمبدأ المساواة السياديّة بين الدول في الفضاء السيبراني.
ما هي ردة فعلك؟
 أعجبني
2
 عدم الإعجاب
0
 حب
0
 مضحك
0
 غاضب
0
 حزين
0
 رائع
0